
Vụ việc rò rỉ mã nguồn bán dẫn độc quyền của một tập đoàn công nghệ hàng đầu vào năm 2023 khi các kỹ sư vô tình đưa dữ liệu nhạy cảm vào các phiên hội thoại AI công cộng đã trở thành bài học đắt giá cho mọi tổ chức. Khi đưa mô hình ngôn ngữ lớn (LLM) vào vận hành thực tế, việc thiết lập một kiến trúc an ninh thông tin chặt chẽ là điều kiện tiên quyết để bảo vệ tài sản số của doanh nghiệp.
1. Ba lỗ hổng rò rỉ dữ liệu phổ biến khi ứng dụng GenAI
Trong môi trường vận hành doanh nghiệp, nguy cơ thất thoát dữ liệu thường phát sinh từ ba mắt xích chính:
- Thất thoát thông tin định danh cá nhân (PII): Nhân viên đưa dữ liệu khách hàng, số căn cước, thông tin thẻ tín dụng hoặc số liệu kế toán vào prompt đối thoại thông thường.
- Ô nhiễm cơ sở dữ liệu vector (Vector Database Poisoning): Trong các hệ thống RAG (Retrieval-Augmented Generation), dữ liệu nội bộ được nhúng (embed) và lưu trữ trong cơ sở dữ liệu vector. Nếu thiếu cơ chế phân quyền, nhân viên cấp dưới có thể truy vấn gián tiếp được tài liệu chiến lược của ban giám đốc.
- Lưu trữ bộ đệm phía nhà cung cấp (Conversation Caching): Một số gói tài khoản cá nhân mặc định lưu vết hội thoại để tiếp tục huấn luyện các thế hệ mô hình tiếp theo của nhà cung cấp dịch vụ AI.
2. Kiến trúc phòng thủ đa tầng (Defense-in-Depth) cho Enterprise GenAI
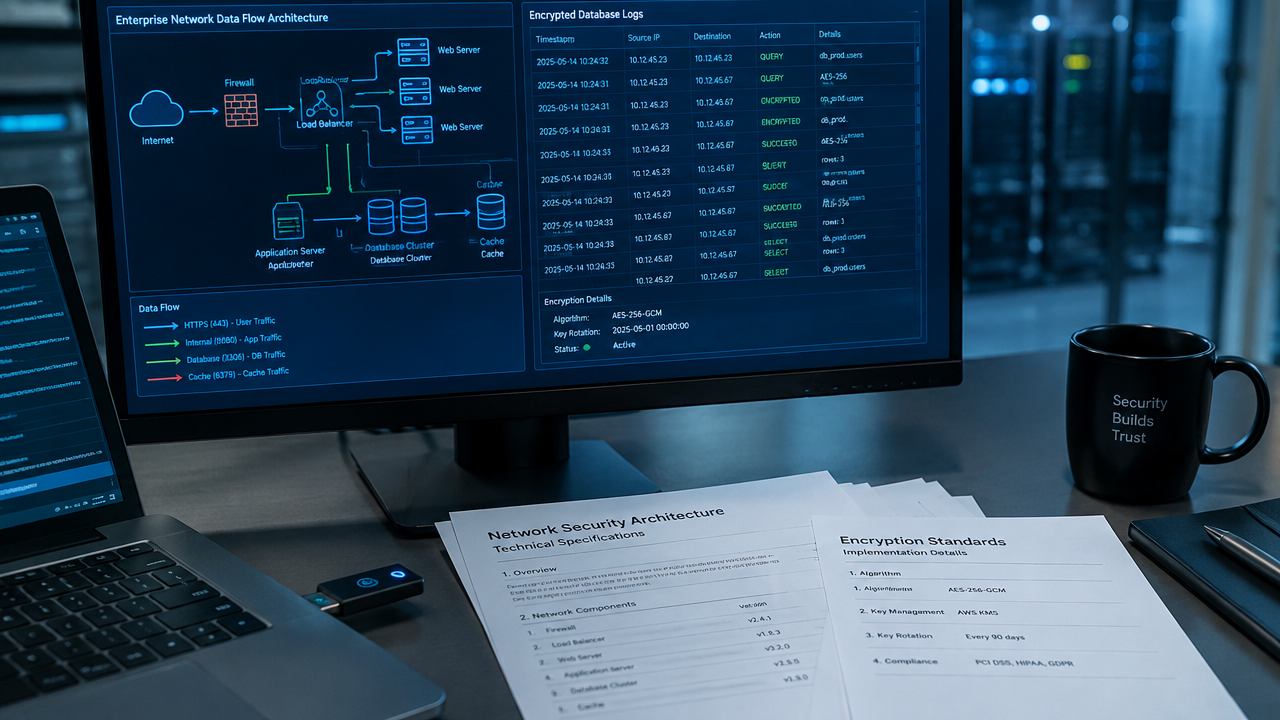
Một kiến trúc an toàn thông tin chuẩn hóa cho hệ thống LLM doanh nghiệp cần bao gồm 3 tầng bảo vệ đồng bộ:
- Tầng Gateway kiểm duyệt đầu vào (PII Masking & Data Scrubbing): Toàn bộ câu lệnh trước khi được gửi tới API của nhà cung cấp mô hình phải đi qua cổng lọc nội bộ. Cổng này tự động nhận diện và che giấu (masking) các thông tin nhạy cảm như tên riêng, email, số điện thoại hoặc thay thế bằng các biến ẩn danh (synthetic tokens).
- Phân quyền truy cập RBAC trên kho vector: Áp dụng cơ chế Role-Based Access Control trên từng phân vùng tài liệu trong cơ sở dữ liệu vector. Tác tử AI chỉ được phép truy xuất các đoạn văn bản (chunks) nằm trong phạm vi quyền hạn của người dùng đang thực hiện truy vấn.
- Chính sách không lưu trữ dữ liệu (Zero Data Retention): Ký kết các thỏa thuận sử dụng dịch vụ chuyên biệt (Enterprise Terms of Service) yêu cầu nhà cung cấp cam kết xóa ngay lập tức dữ liệu đầu vào và kết quả đầu ra sau khi phiên suy luận kết thúc.
3. Tiêu chuẩn đánh giá và lựa chọn giải pháp chuyển giao
Doanh nghiệp không nên sử dụng các tài khoản cá nhân thanh toán rời rạc cho công việc nghiệp vụ. Thay vào đó, việc hợp tác với đơn vị cung cấp giải pháp bản quyền chuyên nghiệp có hợp đồng bảo mật pháp lý (NDA) rõ ràng là yếu tố sống còn.
Các tổ chức đang tìm kiếm đối tác cung cấp tài khoản chính hãng có cam kết bảo mật cấp doanh nghiệp và tích hợp API chuẩn mực có thể tham khảo giải pháp chuyển giao GenAI cho doanh nghiệp tại vmixgpt.com.
Mọi tư vấn kỹ thuật và chuyển giao giải pháp an ninh dữ liệu được bảo chứng bởi Công ty TNHH Truyền thông và Công nghệ vMix Việt Nam.
 Liên hệ qua Zalo